Pohjois-Korea vei yli 400 miljoonaa dollaria kryptoa valepalavereilla, joiden osallistujat olivat aiempien uhrien tallenteita
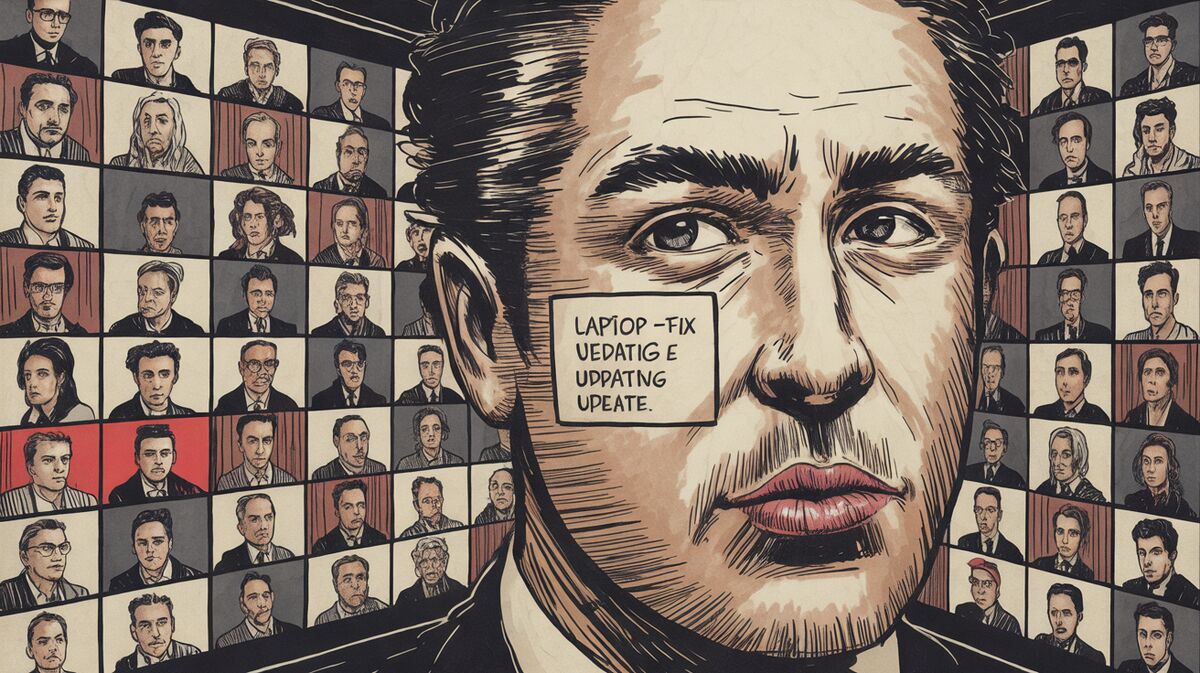
Kaapatulta tililtä tuleva kutsu vie palaveriin, jossa ääniongelman korjaukseksi tarjottu päivitys asentaa haittaohjelman.
Tiivistelmä
FBI varoittaa pohjoiskorealaisesta FaceStealer-huijauksesta, jossa kaapatulta viestitililtä kutsutaan valepalaveriin, jonka muut osallistujat ovat aiempien uhrien salaa tallennettuja webkameravideoita. Palaverissa tarjottu ääniongelman korjaus on haittaohjelma, ja FBI takavarikoi yli 900 tallennetta.
Tuttu kontakti kutsuu videopalaveriin, ruudulla näkyy muita osallistujia, ja hetken kuluttua joku huomauttaa, ettei uuden tulijan ääni kuulu. Yhdysvaltain liittovaltion poliisi FBI kertoo, että muut osallistujat olivat aiempien uhrien salaa tallennettuja webkameravideoita.
FBI toteaa 12. marraskuuta julkaistussa FLASH-varoituksessa AC-111226-MS, että pohjoiskorealaiset hakkerit ovat vieneet tällä keinolla yli 400 miljoonan dollarin edestä kryptovaluuttaa viimeisten 18 kuukauden aikana.
Yli 900 tällaista tallennetta takavarikoitiin, samoin pilvipalvelut, joilla järjestelmää pyöritettiin. Tapausta hoitavat FBI:n Los Angelesin kenttätoimisto ja Kalifornian keskisen piirin liittovaltion syyttäjät.
– Kryptovaluutoista on valitettavasti tullut Pohjois-Korealle hedelmällinen maaperä uhrien huijaamiseen ja vahingollisen toimintansa rahoittamiseen, sanoo Kalifornian keskisen piirin ensimmäinen apulaissyyttäjä Bill Essayli oikeusministeriön tiedotteessa.
FBI ja oikeusministeriö yhdistävät hyökkäykset ryhmään, jota Microsoft kutsuu nimellä Sapphire Sleet ja jonka macOS-hyökkäyksiä yhtiö eritteli jo huhtikuussa. Toinen tunnettu nimi on BlueNoroff.
Kyse on eri ryhmästä kuin TraderTraitor, jonka Yhdysvaltain oikeusministeriö yhdistää lokakuun lopun Binance-varkauteen.
Tallenteet ovat pääosin aitoja
Useat kansainväliset uutiskoosteet ovat otsikoineet tapauksen deepfake-videopuheluiksi. FBI kuvaa asian toisin. Valtaosa palaverien osallistujista on aitoja, varastettuja tallenteita oikeista ihmisistä, ja tekoälyllä muokatut videot ovat vasta uudempi lisä.
Tietoturvayhtiö Arctic Wolf kertoo samana päivänä julkaistussa analyysissaan, että hyökkääjien mediakirjastossa oli aineistoa 677 ihmisestä 58 maasta ja että 349 videota oli todennäköisesti muokattu. Kyse on ihmisistä, joita vastaan materiaalia oli valmisteltu, ei vahvistetuista uhreista.
Näin valepalaveri etenee
FBI:n varoituksen mukaan ensin kaapataan Telegram-, LinkedIn-, Slack- tai Discord-tili. Sen kautta lähestytään tilin omistajan kontakteja, ja aiheena on kuulumisten vaihto, yhteistyö tai sijoitusmahdollisuus.
Sitten saapuu Calendly-kutsu, ja varsinainen palaverilinkki lähetetään vasta juuri ennen alkua.
Linkki vie Zoomia tai Teamsia muistuttavalle sivulle, kuten osoitteisiin uu01webzoom.us tai teams.livemeet.us, ja myös Google Meetiä käytetään.
Palaverissa kohteelle kerrotaan, ettei hänen äänensä kuulu, ja häntä ohjataan ajamaan päivitys, skripti tai päätteen komento. FBI varoittaa, että se asentaa koneelle evästevarkaan, näppäilyjen tallentajan, ruudunkaappauksen ja takaoven.
Samalla myös uuden kohteen webkamerakuva tallennetaan kirjaston jatkoksi. Kryptovarat voidaan tyhjentää kuukausien tai jopa yli vuoden kuluttua tartunnasta.
Valepalaveri (fake meeting -hyökkäys)
Huijaus toimii, koska luottamus syntyy valmiiksi: kutsu tulee tutulta lähettäjältä ja ruudulla näkyy oikeiden ihmisten kasvoja. Ääniongelman korjaukseksi tarjottu päivitys on itse haittaohjelma. Varkaus voi tapahtua vasta kuukausia myöhemmin, kun palaveri on jo unohtunut.
Kohteena kehittäjät ja kryptoala
FBI kertoo, että kohteena ovat erityisesti krypto- ja web3-alan ihmiset sekä avoimen lähdekoodin ylläpitäjät, joiden NPM- ja Rust-paketteja käytetään laajasti. Yksi JavaScript-kirjasto, jota ladataan kymmeniä miljoonia kertoja viikossa, oli FBI:n mukaan vähällä joutua kaapatuksi.
Huijausvahti on kertonut lokakuun lopussa ja 13. marraskuuta suomalaisista videopuheluhuijauksista, joissa soittaja esiintyi poliisina tai pankin työntekijänä. Valepalaveri on toinen tapa, jolla tuttu kasvo videolla voi olla väärennös.
Suomalaisista uhreista ei ole julkista tietoa, mutta kryptoalalla, teknologiayrityksissä tai avoimen lähdekoodin parissa työskentelevät ja Telegramia, LinkedIniä tai Slackia päivittäin käyttävät suomalaiset ovat samassa asemassa kuin FBI:n kuvaamat kohteet.
Tunnistusmerkit
- Tuttu kontakti ehdottaa yllättäen videopalaveria kuulumisten vaihdosta tai sijoituksesta.
- Saat Calendly-kutsun, jossa ei ole palaverilinkkiä.
- Palaverin osoite vain muistuttaa Zoomia tai Teamsia.
- Sinua pyydetään asentamaan päivitys tai ajamaan komento, jotta ääni tai kuva toimisi.
Mitä tehdä
- Liity palaveriin virallisen sovelluksen kautta kokoustunnuksella, älä kutsun linkistä.
- Pidä kamera pois päältä, kunnes olet nähnyt ja kuullut kutsujan.
- Varmista palaveri toista kanavaa pitkin, esimerkiksi soittamalla.
- Suojaa viestisovellukset kaksivaiheisella tunnistautumisella ja kirjautumisilmoituksilla.
- Säilytä suuremmat kryptovarat laitelompakossa äläkä tallenna palautuslausetta tietokoneelle.
Jos olet jo ajanut palaverissa tarjotun päivityksen tai komennon, siirrä varat uuteen lompakkoon, joka on luotu puhtaalla laitteella, ja vaihda salasanasi.
Varoita kontaktejasi ja työnantajaasi, koska kaapattua tiliäsi voidaan käyttää seuraavien kutsujen lähettämiseen.
Tee rikosilmoitus poliisille poliisi.fi-palvelussa ja ilmoitus Kyberturvallisuuskeskukselle osoitteessa ilmoita.kyberturvallisuuskeskus.fi. Rikosuhripäivystys auttaa numerossa 116 006.
FBI kerää ilmoituksia ic3.gov-palvelussa hakusanalla FaceStealer.
– Jos et pysty kuvittelemaan tilannetta, jossa voisit itse langeta tähän, et ajattele tarpeeksi luovasti, sanoo FBI:n Los Angelesin kenttätoimiston johtaja Patrick Grandy oikeusministeriön tiedotteessa.
Lähteet
- FBI FLASH AC-111226-MS (12.11.2026)
- Yhdysvaltain oikeusministeriö (DOJ), tiedote 26-1356 (12.11.2026)
- Arctic Wolf (12.11.2026)
- Microsoft Security Blog (16.04.2026)