Rikolliset eivät varasta enää salasanoja – he varastavat kirjautumisen
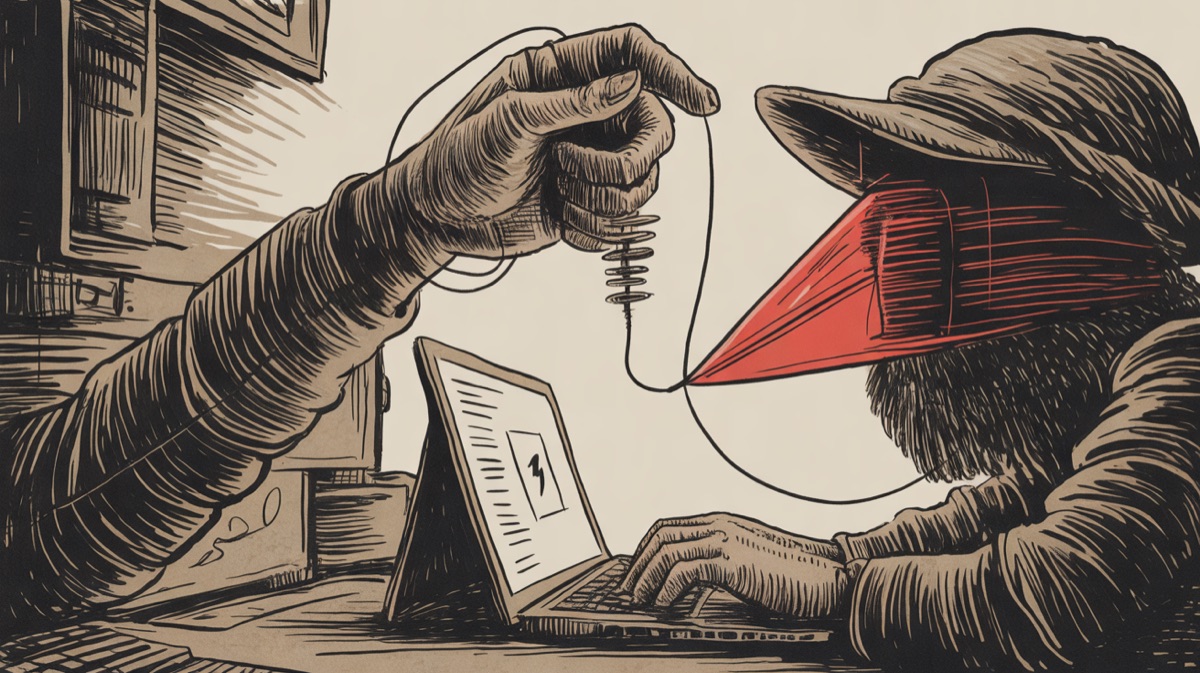
Kaksivaiheinen tunnistautuminen ei pysäytä hyökkääjää, joka kaappaa kirjautumisen sen jälkeen, kun uhri on sen juuri itse vahvistanut.
Tiivistelmä
Kyberturvallisuuskeskus julkaisi 13. lokakuuta oppaan AiTM-hyökkäyksistä, joissa rikollinen asettuu uhrin ja aidon kirjautumissivun väliin ja kaappaa istuntotunnuksen vasta onnistuneen kaksivaiheisen tunnistautumisen jälkeen. Kyberturvallisuuskeskuksen kehityspäällikkö Arttu Lehmuskallio kuvaili samaa ilmiötä Kauppalehdessä: rikollisuus on siirtynyt tunnusten varastamisesta tunnistautumisen varastamiseen. ENISA nimeää AiTM-kalastelupaketit vuoden 2026 yleisimmäksi tavaksi ohittaa kaksivaiheinen tunnistautuminen.
Kaksivaiheinen tunnistautuminen piti pitkään rikolliset loitolla, vaikka salasana olisi vuotanut.
Kyberturvallisuuskeskus julkaisi 13. lokakuuta tietoturva-ammattilaisille suunnatun oppaan AiTM-hyökkäyksistä, joissa rikollinen ei yritä arvata salasanaa vaan kaappaa onnistuneen kirjautumisen jälkeisen istunnon, koska pelkkä kaksivaiheinen tunnistautuminen ei enää riitä pysäyttämään kaikkein taitavimpia hyökkääjiä.
Rikollinen asettuu sen sijaan uhrin ja aidon kirjautumissivun väliin.
AiTM-hyökkäys (adversary-in-the-middle)
AiTM-hyökkäyksessä rikollinen asettuu uhrin ja aidon kirjautumissivun väliin. Huijaussivu välittää salasanan ja kaksivaiheisen koodin eteenpäin oikealle palvelulle reaaliajassa ja kaappaa sitten onnistuneen kirjautumisen istuntotunnuksen. Sillä hyökkääjä pääsee tilille ilman salasanaa tai uutta tunnistautumista, kunnes istunto vanhenee.
Uhri näkee huijaussivun, joka muistuttaa täydellisesti oikeaa palvelua, ja kirjoittaa sille tunnuksensa tavalliseen tapaan. Huijaussivu toimittaa salasanan heti eteenpäin oikealle palvelimelle ja pyytää sitten kaksivaiheisen tunnistautumisen koodin, jonka uhri antaa yhtä huomaamatta. Vasta kun kirjautuminen on hyväksytty, hyökkääjä kaappaa palvelun myöntämän istuntotunnuksen itselleen.
Tunnuksella pääsee sisään ilman uutta salasanaa tai uutta koodia, kunnes istunto vanhenee.
Pelkkä salasanan vaihtaminen jälkikäteen ei katkaise kaappausta, koska rikollinen ei enää tarvitse sitä. Vain istunnon vanheneminen tai ylläpitäjän tekemä erillinen mitätöinti päättää hyökkääjän pääsyn tilille.
Arttu Lehmuskallio, Kyberturvallisuuskeskuksen kehityspäällikkö, tiivisti kehityksen Kauppalehden Markkinaraati-ohjelmassa eilen julkaistussa jutussa.
– Kaksivaiheinen tunnistautuminen tai vahva tunnistautuminen keksittiin, koska salasanojen varastaminen oli helppoa. Nyt on sitten siirrytty siihen, että ruvetaan varastamaan tunnistautumisia, kun ei voida varastaa tunnuksia, Lehmuskallio sanoo.
Hänen mukaansa kyse ei ole yksittäisestä kampanjasta, vaan koko hyökkääjien toimintatavan muutoksesta. Kaksivaiheinen tunnistautuminen teki pelkän salasanan varastamisesta vähemmän hyödyllistä, ja rikollisuus mukautui siirtämällä kohteen itse tunnistautumistapahtumaan.
ENISA:n Threat Landscape 2026 -raportti vahvistaa saman suunnan Euroopan laajuisesti. Syyskuussa julkaistu raportti nimeää AiTM-kalastelupaketit, kuten Evilginx, Tycoon 2FA, Mamba 2FA ja Sneaky 2FA, kaksivaiheisen tunnistautumisen ohittamisen yleisimmäksi tavaksi tänä vuonna.
Raportti viittaa SpyCloudin laskelmaan, jonka mukaan rikolliset keräsivät vuonna 2025 yhteensä 8,6 miljardia istuntoevästettä ja muuta kirjautumistietoa talteen.
Lehmuskallio nosti samassa haastattelussa esiin myös toisen kehityskulun, joka tekee kalastelusta vaikeammin tunnistettavaa.
– Kehittyvät kielimallit poistavat suomen kielen suojan, joka meillä on ollut. Historiallisesti suomi on ollut hyvin kömpelöä, hän sanoi.
Kömpelö kieliasu on ollut yksi harvoista vihjeistä, joilla suomalainen on voinut tunnistaa huijausviestin ulkomaisesta alkuperästä huolimatta. Kun tekoäly kirjoittaa viestin, tämä vihje katoaa.
Ongelman mittakaava on ollut näkyvissä jo aiemmin tänä vuonna. Finanssiala ry kertoi syyskuussa, että suomalaisia yritettiin huijata alkuvuonna 2026 noin 60 miljoonalla eurolla.
Pankit arvioivat torjuneensa tai palauttaneensa siitä noin 31,7 miljoonaa euroa, 53 prosenttia, jolloin rikollisille jäi käteen noin 28,3 miljoonaa euroa.
Yritysten määrä kasvoi 47 prosenttia vuodentakaisesta, mutta toteutunut vahinko pieneni hieman, kun pankkien torjuntakyky parani.
Finanssialan oma esimerkki kalastellusta tunnuksesta liittyi kalastellun verkkopankkitunnuksen ja varastetun mobiilivarmenteen yhdistelmään, ei AiTM-tekniikkaan. Luku kuvaa silti karkeasti sitä kokonaismittakaavaa, jota vastaan uusimmat torjuntaohjeet on kirjoitettu.
Kyberturvallisuuskeskuksen opas suosittelee AiTM:ää vastaan kalastelunkestävää, salasanatonta tunnistautumista, kuten FIDO2- tai muita turvaimiä, siellä missä palvelu tarjoaa sen vaihtoehdoksi. Windows Hello for Business on yksi esimerkki tällaisesta ratkaisusta yritysympäristössä.
Keskus muistuttaa myös, että käyttäjän kannattaa olla valppaana, jos häntä pyydetään hyväksymään kirjautuminen tai tunnistautumispyyntö, jota hän ei itse ole juuri käynnistänyt. Epätavallinen istuntoaktiivisuus, joka jatkuu ilman uutta tunnistautumispyyntöä, on toinen varoitusmerkki.
S-Pankki muistutti omassa tiedotteessaan, että pankin aidot tekstiviestit tulevat ainoastaan lähettäjänimillä SPankki, SBanken tai SBank taikka lyhytnumeroista 18266 ja 17144, eivät koskaan kirjautumislinkin kanssa.
Mitä tehdä
- Käytä kalastelunkestävää, salasanatonta kirjautumista, kuten FIDO2-turva-avainta tai laitekohtaista tunnistautumista, aina kun pankki tai palvelu tarjoaa sen vaihtoehdoksi tekstiviesti- tai sovelluskoodeille.
- Älä hyväksy kirjautumis- tai vahvistuspyyntöä, jota et itse juuri pyytänyt, vaikka pyyntö näyttäisi tulevan tutusta palvelusta.
- Siirry pankin tai palvelun omaan sovellukseen tai kirjoita osoite itse selaimeen sen sijaan, että klikkaat viestissä olevaa linkkiä, vaikka viesti vaikuttaisi tulleen omalta pankilta.
- Ilmoita epäilyttävästä kalasteluviestistä Kyberturvallisuuskeskukselle osoitteessa ilmoita.kyberturvallisuuskeskus.fi.
Lähteet
- Kyberturvallisuuskeskus (13.10.2026)
- Kauppalehti (24.10.2026)
- ENISA Threat Landscape 2026 (01.09.2026)
- Finanssiala ry (16.09.2026)
- S-Pankki