Tuoreimmat uutiset.
Yhdysvallat pysäytti Xinbi Guarantee -rikosmarkkinapaikan – 52,8 miljoonaa dollaria kryptovaroja jäädytettiin
Yhdysvaltain valtiovarainministeriö ja oikeusministeriö iskivät syyskuun alussa kiinalaistaustaiseen Xinbi Guarantee -rikosmarkkinapaikkaan, joka on Ellipticin mukaan välittänyt vähintään 24 miljardin dollarin edestä kryptovaluuttaa vuodesta 2022. Yhdysvaltain Secret Service jäädytti yhteistyössä Ellipticin kanssa 52,8 miljoonaa dollaria 52 lompakosta, minkä lisäksi Tether jäädytti erikseen 12 miljoonaa dollaria Xinbin omilta myyjiltään keräämiltä tileiltä. Xinbi ilmoitti Telegramissa siirtyvänsä USDD-vakaakolikkoon jatkaakseen toimintaansa.
Microsoft korjasi ennätykselliset lähes 1 000 tietoturva-aukkoa – kahta jo hyödynnetään hyökkäyksissä
Microsoft korjasi 8. syyskuuta lähes tuhat tietoturva-aukkoa yhdellä kertaa, mikä rikkoo kesän ennätyksen. Kahta haavoittuvuutta hyödynnetään jo hyökkäyksissä CISA:n mukaan, ja kotikäyttäjiä kehotetaan asentamaan päivitykset viipymättä.
ChatGPT:n piilokanava paljasti toisen käyttäjän Gmail-tiedot – virhe oli korjattu jo ennen julkistusta
Check Point Research löysi ChatGPT:n koodinsuoritusympäristöstä piilokanavan, jonka avulla yhden käyttäjän eristetty istunto pystyi vaihtamaan tietoa toisen käyttäjän istunnon kanssa. Osoituksena tutkijat saivat piilotetun tehtävän lukemaan uhrin ChatGPT:hen yhdistetyn Gmail-tilin sisältöä ilman että uhri huomasi mitään. OpenAI oli sulkenut haavoittuvuuden taustalla olleen palvelun jo ennen kuin raportti tavoitti yhtiön, eikä aitoa hyväksikäyttöä ole vahvistettu.
226 miljoonan euron kryptohuijauksen johtaja tunnusti syyllisyytensä – vankeutta luvassa jopa 20 vuotta
22-vuotias singaporelainen Malone Lam tunnusti tiistaina Washingtonissa johtaneensa järjestäytynyttä rikollisryhmää, joka varasti kryptovaluuttaa esiintymällä Applen ja Googlen tukihenkilöstönä ja murtautumalla uhrien koteihin. Tuomiota ei ole vielä annettu, mutta enimmäisrangaistus on 20 vuotta vankeutta.
Kanta-asiakaspisteistä on tullut rikollisten uusi kohde – harva valvoo niitä kuin pankkitiliä
Kanta-asiakaspisteistä eli lentopisteistä, hotellipisteistä ja kauppojen etuohjelmista on tullut rikollisille kannattava kohde, jonka arvo ala arvioi yli miljardiin dollariin vuodessa. Rikolliset hyötyvät siitä, että ihmiset seuraavat pankkitiliään paljon tarkemmin kuin pistetilejään. Suomesta ei ole raportoitu vastaavia tapauksia, mutta suomalaiset kanta-asiakasohjelmat noudattavat samaa vähän valvottua mallia.
Kalastelupalvelu BigBear 2.0 ohitti kaksivaiheisen tunnistautumisen 258 organisaatiossa
Tietoturvayhtiö CloudSEK paljasti rikollisille vuokratun BigBear 2.0 -kalastelupalvelun, joka on murtautunut 258 organisaation Microsoft 365 -tileille kaappaamalla kirjautumisistuntoja kaksivaiheisen tunnistautumisen läpäisyn jälkeen. Palvelu on levinnyt yli 40 maahan ja varastanut yli 5 000 tunnuserää, vaikka mitään yksittäistä viranomaisvaroitusta siitä ei Suomessa ole annettu.
Valesoitto IT-tuelta avaa oven Microsoft 365 -tilien kaappaukseen ja kiristykseen
Tietoturvayhtiö Arctic Wolf on tunnistanut PREY-0058-kampanjan, jossa rikolliset soittavat yritysjohtajille ja esiintyvät IT-tukena vaatien kiireellistä tunnistautumisen uudistamista. Puhelun aikana uhri ohjataan valesivulle, joka varastaa istuntoevästeen ja antaa hyökkääjälle pääsyn Microsoft 365 -tiliin ilman salasanaa. Rikolliset ovat käyttäneet pääsyä tietojen varastamiseen ja kiristykseen.
WhatsApp-videopuhelu avaa lukitun Android-puhelimen kuvagallerian ilman PIN-koodia
Tietoturvatutkija Jose Rodriguez löysi tavan, jolla lukittuun Android-puhelimeen soiva WhatsApp-videopuhelu avaa laitteen koko kuvagallerian ilman PIN-koodia tai sormenjälkeä. Tuoreempi testaus laajensi alttiiden laitteiden listaa Oppo- ja vivo-puhelimista myös puhdasta Androidia ajavaan Google Pixel 6 Prohon, kun taas Samsung ja iPhone eivät ole alttiita. Meta on aloittanut korjauksen käyttöönoton, mutta täyttä aikataulua ei ole kerrottu.
CRA:n ilmoitusvelvollisuus astuu voimaan perjantaina: raportit Suomessa Kyberturvallisuuskeskukselle
EU:n kyberkestävyyssäädöksen ilmoitusvelvollisuus tulee sovellettavaksi 11. syyskuuta, ja ENISA avaa samana päivänä raportointialustansa ensimmäistä kertaa tuotantokäyttöön. Suomessa ilmoitukset menevät Kyberturvallisuuskeskukselle, joka toimii maan nimettynä CSIRT-yhteyspisteenä. Koko asetuksen täysi soveltaminen CE-merkintöineen alkaa vasta joulukuussa 2027.
Chromen kuudes nollapäivähaavoittuvuus tänä vuonna vaatii käyttäjiltä päivityksen heti
Google korjasi 3. syyskuuta Chrome-selaimen V8-moottorissa olleen tyyppisekaannushaavoittuvuuden CVE-2026-85046, jota rikolliset olivat jo ehtineet hyödyntää aktiivisessa hyökkäyksessä. Kyseessä on tänä vuonna kuudes vastaava aktiivisesti hyväksikäytetty Chrome-nollapäivähaavoittuvuus, ja Yhdysvaltain CISA lisäsi sen tunnettujen hyväksikäytettyjen haavoittuvuuksien luetteloonsa. Käyttäjiä kehotetaan tarkistamaan ja käynnistämään selain uudelleen mahdollisimman pian.
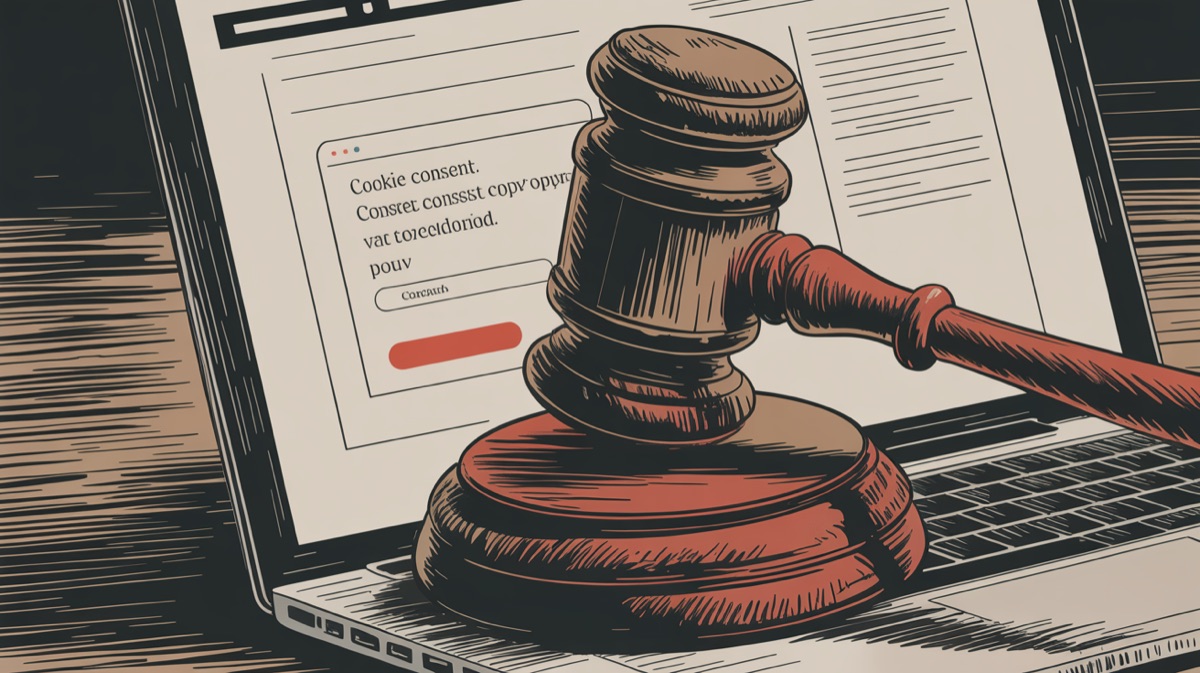
KHO vahvisti: evästeiden hylkääminen on oltava yhtä helppoa kuin hyväksyminen
Korkein hallinto-oikeus vahvisti 27. elokuuta kaksi ratkaisua, joiden mukaan evästeiden hylkäämisen on oltava yhtä helppoa kuin hyväksymisen. Ratkaisut koskivat Sanoma Media Finlandia ja Otavamediaa ja perustuvat sähköisen viestinnän palvelulakiin, ei suoraan GDPR:ään. Dawn.fi:n elokuun lopun kartoituksen mukaan parikymmentä suurta uutissivustoa ei vielä täytä vaatimusta.
Yhdysvallat ja Britannia yhdistävät voimansa petoskeskuksia vastaan
Yhdysvallat ja Britannia allekirjoittivat torstaina Washingtonissa yhteisymmärryspöytäkirjan Kaakkois-Aasian petoskeskusten kaatamiseksi. Sopimus velvoittaa maat rinnakkaisiin tutkintoihin ja tiedonjakoon, ja lokakuussa Lontoossa järjestetään yksityisen sektorin kanssa yhteinen häirintätapahtuma. Suomessa vastaava rikosmalli tunnetaan romanssihuijauksista, joita tutkii Keski-Suomen poliisilaitos.