Tanskan väestörekisteri vuoti 8,8 miljoonan ihmisen tiedot – ylläpitäjän salasana oli 123456
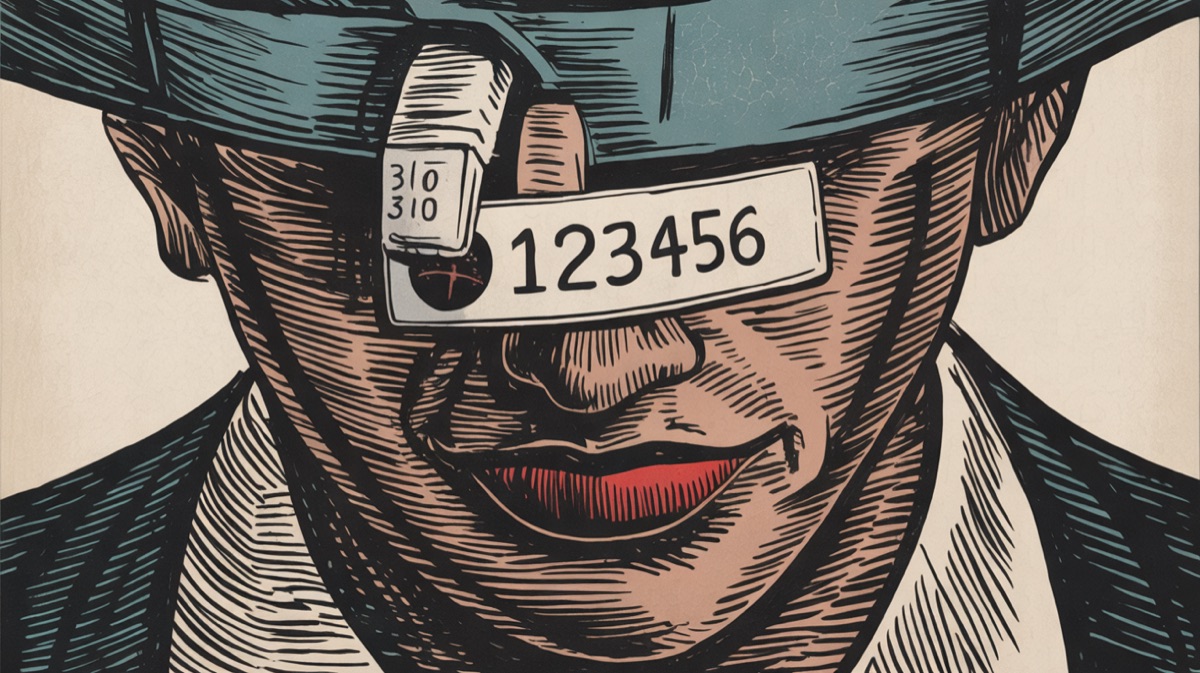
Murto onnistui ilman todellista hakkerointitaitoa, koska tekoälyavusteinen ohjelmointi laski osaamiskynnyksen lähes nollaan.
Tiivistelmä
Tanskan keskitetyn väestörekisterin tietoja kerättiin laittomasti kolmen viikon ajan pienen IT-yrityksen tunnuksilla, joiden salasana oli 123456. Vuoto paljastui vasta poikkeuksellisen suuresta laskusta, ja kaikkiaan 8,8 miljoonan ihmisen nimet, osoitteet ja henkilötunnukset päätyivät vääriin käsiin. Hakkeri kertoo rakentaneensa hakutyökalun tekoälyn avulla, ja Suomen väestötietoviranomainen pitää vastaavaa tapahtumaa teoriassa mahdollisena myös täällä.
Ylläpitäjän salasana oli 123456.
Sillä yhdellä tunnuksella päästiin käsiksi Tanskan keskitettyyn väestörekisteriin CPR:ään, jossa on tiedot koko maan asukkaista. Pääsyn mahdollisti odenselainen pieni IT-yritys Pays ApS, joka oli saanut viranomaisilta luvan hakea rekisteristä tietoja yritysten taustatietojen tarkistamiseen. Yhtiön pääkäyttäjätunnuksen ja ainakin kahden muun tilin salasanana oli sama kuusi numeroa.
Tällaista ulkopuolista pääsyä omaan väestörekisteriinsä Tanska on myöntänyt useille yksityisille palveluntarjoajille. Pays ApS oli yksi niistä, ja juuri sen heikosti suojatuista tunnuksista tunkeutuja pääsi sisään rekisteriin.
Luvattomat automaattiset haut alkoivat 10. syyskuuta ja jatkuivat 20. syyskuuta saakka, eli reilun kolmen viikon ajan. Kukaan ei huomannut mitään tänä aikana.
Murto paljastui vasta lokakuun alussa, kun Pays ApS:n laskutuksessa näkyi poikkeuksellisen suuri määrä hakuja. Tietoturvavalvonta ei siis bongannut tunkeutumista, vaan tavallinen laskutuspoikkeama huomattiin laskun käsittelyssä.
Hakuja tehtiin kaikkiaan noin 14 miljoonaa. Koska rekisteristä voi hakea myös kuolleiden ja maasta muuttaneiden tietoja, yksittäisten ihmisten määrä on pienempi kuin hakujen määrä. Tarkka luku on 8 749 975, eli noin 5,5 miljoonaa elossa olevaa ja 3,3 miljoonaa kuollutta tai maasta muuttanutta henkilöä.
Yhteensä 8,8 miljoonaa ihmistä ylittää Tanskan koko väkiluvun, koska rekisteri kattaa myös heidät, jotka eivät enää asu maassa. Osassa uutisointia on puhuttu yhdeksästä miljoonasta ihmisestä, mutta kyse on pyöristyksestä eikä toisesta lähteestä. Tarkka ja oikea luku on 8,8 miljoonaa.
Vuodettuihin tietoihin kuuluivat nimet, osoitteet ja CPR-tunnukset, Tanskan vastine suomalaiselle henkilötunnukselle. Nimen, osoitteen ja henkilötunnuksen yhdistelmä riittää usein identiteettivarkauteen, lainan hakemiseen toisen nimissä tai palveluiden avaamiseen uhrin tietämättä.
– Voimme vahvistaa, että olemme yhtiö, jonka laillista oikeutta hakea tietoja CPR-järjestelmästä on käytetty väärin, sanoi Pays ApS:n toimitusjohtaja Sophie Laursen TV 2:lle.
Tietomurron tekijä kertoi tanskalaislehti Politikenille rakentaneensa hakutyökalun niin kutsutulla vibe-koodauksella.
– Mikä tahansa viimeisen vuoden aikana julkaistu tekoälymalli pystyy tähän, hakkeri sanoi Politikenille.
Vibe-koodaus
Vibe-koodaus tarkoittaa ohjelmiston tekemistä kuvailemalla tekoälylle, mitä sen halutaan tehdä, ei kirjoittamalla koodia itse. Menetelmä mahdollistaa toimivien massahakutyökalujen rakentamisen myös sellaiselle, jolla ei ole varsinaista ohjelmointitaitoa.
Väitettä tukee Politikenin haastattelemien asiantuntijoiden löytämä ohjelmointivirhe. Työkalu etsi välillä ihmisiä, jotka olivat syntyneet vuonna 1877, kun tarkoitus oli hakea vuonna 1977 syntyneitä, ja tällaista virhettä asiantuntijat pitävät tyypillisenä merkkinä tekoälyn tuottamasta koodista.
Tanskan digitalisaatio- ja tasa-arvoministeri Christina Egelund kuvaili tapausta erittäin vakavaksi.
– Näin ei pitäisi voida tapahtua, Egelund totesi ministeriönsä tiedotteessa lokakuun alussa.
Ministeri määräsi täyden turvallisuusarvion, eikä hän ole sulkenut pois mahdollisuutta, että Tanska joutuisi uudistamaan kansalaisten CPR-tunnukset joukoittain.
Vastaavaa ei ole raportoitu Suomesta, mutta rakenteellinen riski tunnistetaan myös täällä.
Joonas Kankaanrinne, Digi- ja väestötietoviraston yksikönjohtaja, kertoi Ylelle, että samankaltainen tietomurto olisi teoriassa mahdollinen myös Suomessa, koska taustajärjestelmät ovat todennäköisesti samankaltaisia.
DVV:n malli eroaa kuitenkin Tanskan tapauksesta yhdessä keskeisessä kohdassa. Suomessa hakija joutuu tavallisesti syöttämään yhden tietyn henkilötunnuksen kerrallaan, eikä järjestelmä päästä samankaltaisia massahakuja läpi kuin Tanskassa.
Suomen tietosuojavaltuutettu ei ole kommentoinut tapausta.
Mitä tehdä
Jos vastaat organisaatiossasi tunnuksista, joilla on pääsy laajoihin henkilörekistereihin, varmista, ettei yksikään tili käytä yleistä tai uudelleenkäytettyä salasanaa. Tämä koskee erityisesti ulkopuolisten palveluntarjoajien ylläpitäjätunnuksia.
Jos epäilet, että suomalainen palvelu on altistanut henkilötietojasi, ilmoita asiasta Tietosuojavaltuutetun toimistolle. Jos huomaat nimissäsi avatun lainan tai tilin, ota yhteys omaan pankkiin ja tee tarvittaessa rikosilmoitus poliisi.fi-palvelussa, ja Rikosuhripäivystys puhelimessa 116 006 auttaa, jos tapaus tuntuu ahdistavalta.
Tanskan tapaus koskee myös viranomaisia, jotka myöntävät ulkopuolisille yrityksille vakituisen pääsyn väestörekistereihin. Pääsyoikeus kannattaa sitoa säännölliseen jälkikäteiseen tarkastukseen, ei vain alkuvaiheen lupaprosessiin.
Lähteet
- Copenhagen Post (10.10.2026)
- Copenhagen Post (13.10.2026)
- POV International (06.10.2026)
- Politiken (08.10.2026)
- TV 2 (Tanska) (10.10.2026)
- Digitaliseringsministeriet (06.10.2026)
- Yle (05.10.2026)
- Kauppalehti (14.10.2026)