Ledger vahvisti vakoilusirun laitelompakossa – jäljet johtavat yhteen jälleenmyyjään
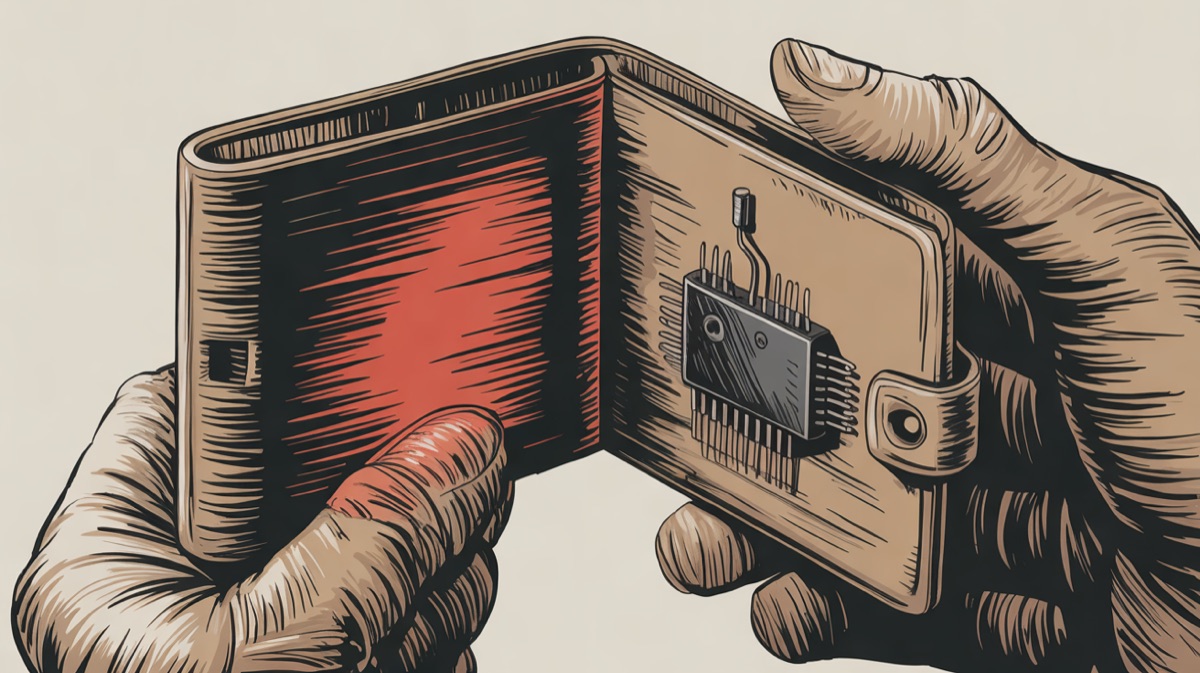
Ledger vahvisti laitelompakkoon juotetun vakoilusirun, ja kaikki tapaukset jäljittyvät samaan kaakkoisaasialaiseen jälleenmyyjään.
Tiivistelmä
Ledger vahvisti, että ainakin yhdestä sen laitelompakosta löytyi jälkikäteen juotettu vakoilusiiru, joka kaappaa palautuslauseen matkapuhelinverkon kautta. Kaikki yhtiön vahvistamat tapaukset jäljittyvät kaakkoisaasialaiseen jälleenmyyjään CryptoBilikseen, ei Ledgerin omaan myyntikanavaan. Verkossa kiertävät kymmenien miljoonien dollarien tappioarviot ovat yhden analyytikon vahvistamattomia lukuja, ei Ledgerin ilmoittamia summia.
Yhden laitelompakon sisään oli juotettu ylimääräinen piirilevy, jota käyttäjä ei koskaan näe ruudullaan. Löydös ei ole ohjelmistovirhe eikä kalasteluviesti, vaan fyysisesti muokattu laite.
Kysymys ei siis ole siitä, onko Ledgerin teknologia turvallista, vaan siitä, mistä kanavasta laite on alun perin hankittu.
Ensimmäiset ilmoitukset kadonneista kryptovaroista kertyivät Ledgerille 9. lokakuuta. Yhtiö aloitti tutkinnan saman tien ja pyysi jälleenmyyjä CryptoBilista keskeyttämään laitelompakoiden myynnin.
CryptoBilis myy laitteita Indonesiassa, Malesiassa ja Filippiineillä, ja se keskeytti koko myyntinsä.
Seuraavana päivänä epäily muuttui vahvistukseksi.
Ledgerin tuki vahvisti CoinDeskin ja BleepingComputerin välittämänä, että yhden vaikutuksen kohteeksi joutuneen käyttäjän laitteessa oli luvaton laitteistosiiru. Kyse oli laitteesta, jonka alkuperä johti suoraan CryptoBilikseen.
Miten vakoilusiiru tyhjentää lompakon
Vakoilusiiru on laitteeseen jälkikäteen juotettu piirilevy, jossa on oma mikro-ohjain, eSIM ja antenni. Se lukee laitteen näytön ohi palautuslauseen (seed phrase) ja lähettää sen matkapuhelinverkon kautta rikollisille – käyttäjä ei näe tätä laitteen käytön aikana.
Tietoturvatutkija Mark Karpelès kuvaili siirun rakennetta BleepingComputerille.
Hänen analyysinsä mukaan piirilevyllä on mikro-ohjaimen lisäksi LTE-siiru, eSIM ja antenni. Siiru toimii omalla matkapuhelinyhteydellään, joten se lähettää palautuslauseen eteenpäin, vaikka laitetta ei koskaan yhdistettäisi internetiin tietokoneen tai puhelimen kautta.
Tavallinen neuvo, jonka mukaan laitelompakko on turvallinen juuri siksi, että se pysyy offline-tilassa, ei päde, kun vakoilusiiru kantaa oman verkkoyhteytensä mukanaan.
Ledger julkaisi 11. lokakuuta 72 tunnin tilannekatsauksen, jonka CoinDesk ja BleepingComputer välittivät. Kaikki vahvistetut tapaukset jäljittyivät CryptoBilikselta ostettuihin laitteisiin, ja yhtiö totesi vaikutuksen laajuuden rajalliseksi.
Liikkeellä olevat miljoonat eivät ole Ledgerin lukuja
Verkossa on kiertänyt kolme tappioarviota, 86, 92 ja 93 miljoonaa dollaria, ja osa jutuista on esittänyt ne vahvistettuina faktoina.
Kaikki kolme palautuvat yhteen lähteeseen: lohkoketjuanalyytikkoon, joka käyttää nimeä Specter ja julkaisi oman arvionsa sosiaalisessa mediassa. Ledger ei ole julkistanut kokonaistappiota eikä vaikutuksen kohteeksi joutuneiden laitteiden määrää.
Jokainen juttu, joka toisti luvun tarkistamatta alkuperäistä lähdettä, vahvisti harhaa siitä, että Ledger itse olisi myöntänyt kymmenien miljoonien dollarien tappion. Yhtiö ei ole myöskään vahvistanut väitteitä siitä, että hyökkääjät olisivat jollain tavoin ostaneet tai haltuunottaneet itse jälleenmyyjän.
Yksi vahvistamaton tieto sijoittaa tutkijoiden ensimmäiset havainnot jo 16. syyskuuta. Väite nojaa yhteen lähteeseen, eikä sitä ole vahvistettu muualla.
Myöhemmin yksi vahvistamaton kansainvälinen raportti kertoi saksalaisesta ostajasta, jonka MediaMarktista hankkimasta laitteesta olisi löytynyt samankaltainen siiru. Ledger ei ole vahvistanut tätä tapausta, eikä sitä ole yhdistetty CryptoBilikseen millään tavalla.
Kumpikaan jälkimmäinen tieto ei muuta sitä, mitä Ledger on itse vahvistanut.
Tapaus koskettaa myös suomalaisia laitelompakon omistajia, sillä verkkokauppa ei tunne valtioiden rajoja, ja jälleenmyyjän luotettavuus ratkaisee tässä enemmän kuin se, missä maassa ostaja itse asuu tai minkä kielisellä sivustolla tilaus tehtiin.
Tunnistusmerkit
- Laite on ostettu muualta kuin ledger.com:sta tai sen listaamalta viralliselta jälleenmyyjältä.
- Pakkaus on avattu, vioittunut tai muuten epäilyttävän näköinen vastaanotettaessa.
- Laite käynnistyy valmiiksi alustettuna, vaikka sen piti olla uusi ja sinetöity.
- Joku "tukihenkilö" pyytää palautuslauseen syöttämistä laitteeseen, sovellukseen tai verkkosivulle.
Mitä tehdä
Osta laitelompakko vain suoraan ledger.com:sta tai sen listaamilta virallisilta jälleenmyyjiltä osoitteessa ledger.com/reseller. Älä koskaan ota käyttöön laitetta, joka saapuu valmiiksi alustettuna tai jonka pakkaus on auki tai vioittunut.
Jos laite on ostettu CryptoBilikselta tai muulta varmistamattomalta jälleenmyyjältä, toimi laitteen tilan mukaan. Käytössä olevasta laitteesta varat kannattaa siirtää uuteen laitteeseen ja kokonaan uuteen palautuslauseeseen, kun taas käyttämättömänä sitä ei pidä alustaa lainkaan.
Palautuslausetta ei syötetä koskaan mihinkään laitteeseen tai sovellukseen kenenkään tukihenkilön pyynnöstä.
Epäilyttävästä laitteesta kannattaa ilmoittaa Kyberturvallisuuskeskukselle osoitteessa ilmoita.kyberturvallisuuskeskus.fi. Jos rahaa on jo kadonnut, tapauksesta tehdään rikosilmoitus poliisi.fi-palvelussa.
Rikosuhripäivystyksestä saa maksutta tukea numerosta 116 006, jos varojen katoaminen on aiheuttanut ahdistusta tai taloudellista ahdinkoa.
Lähteet
- BleepingComputer (11.10.2026)
- CoinDesk (12.10.2026)
- The Hacker News (12.10.2026)